Code. Legal.Tout sous un seul toit.
CodeBox détecte les vulnérabilités de vos dépendances en une commande et vous indique les obligations légales de chaque pays où vous opérez.
- CLI open source
- Aucun code source envoyé
- OSV.dev, CISA KEV et EPSS
Écosystèmes lus et sources de données
La plateforme
Deux risques, une seule vue d'ensemble.
Une faille ne coûte pas seulement en correctifs : elle se paie aussi en sanctions. CodeBox couvre les deux fronts au même endroit.
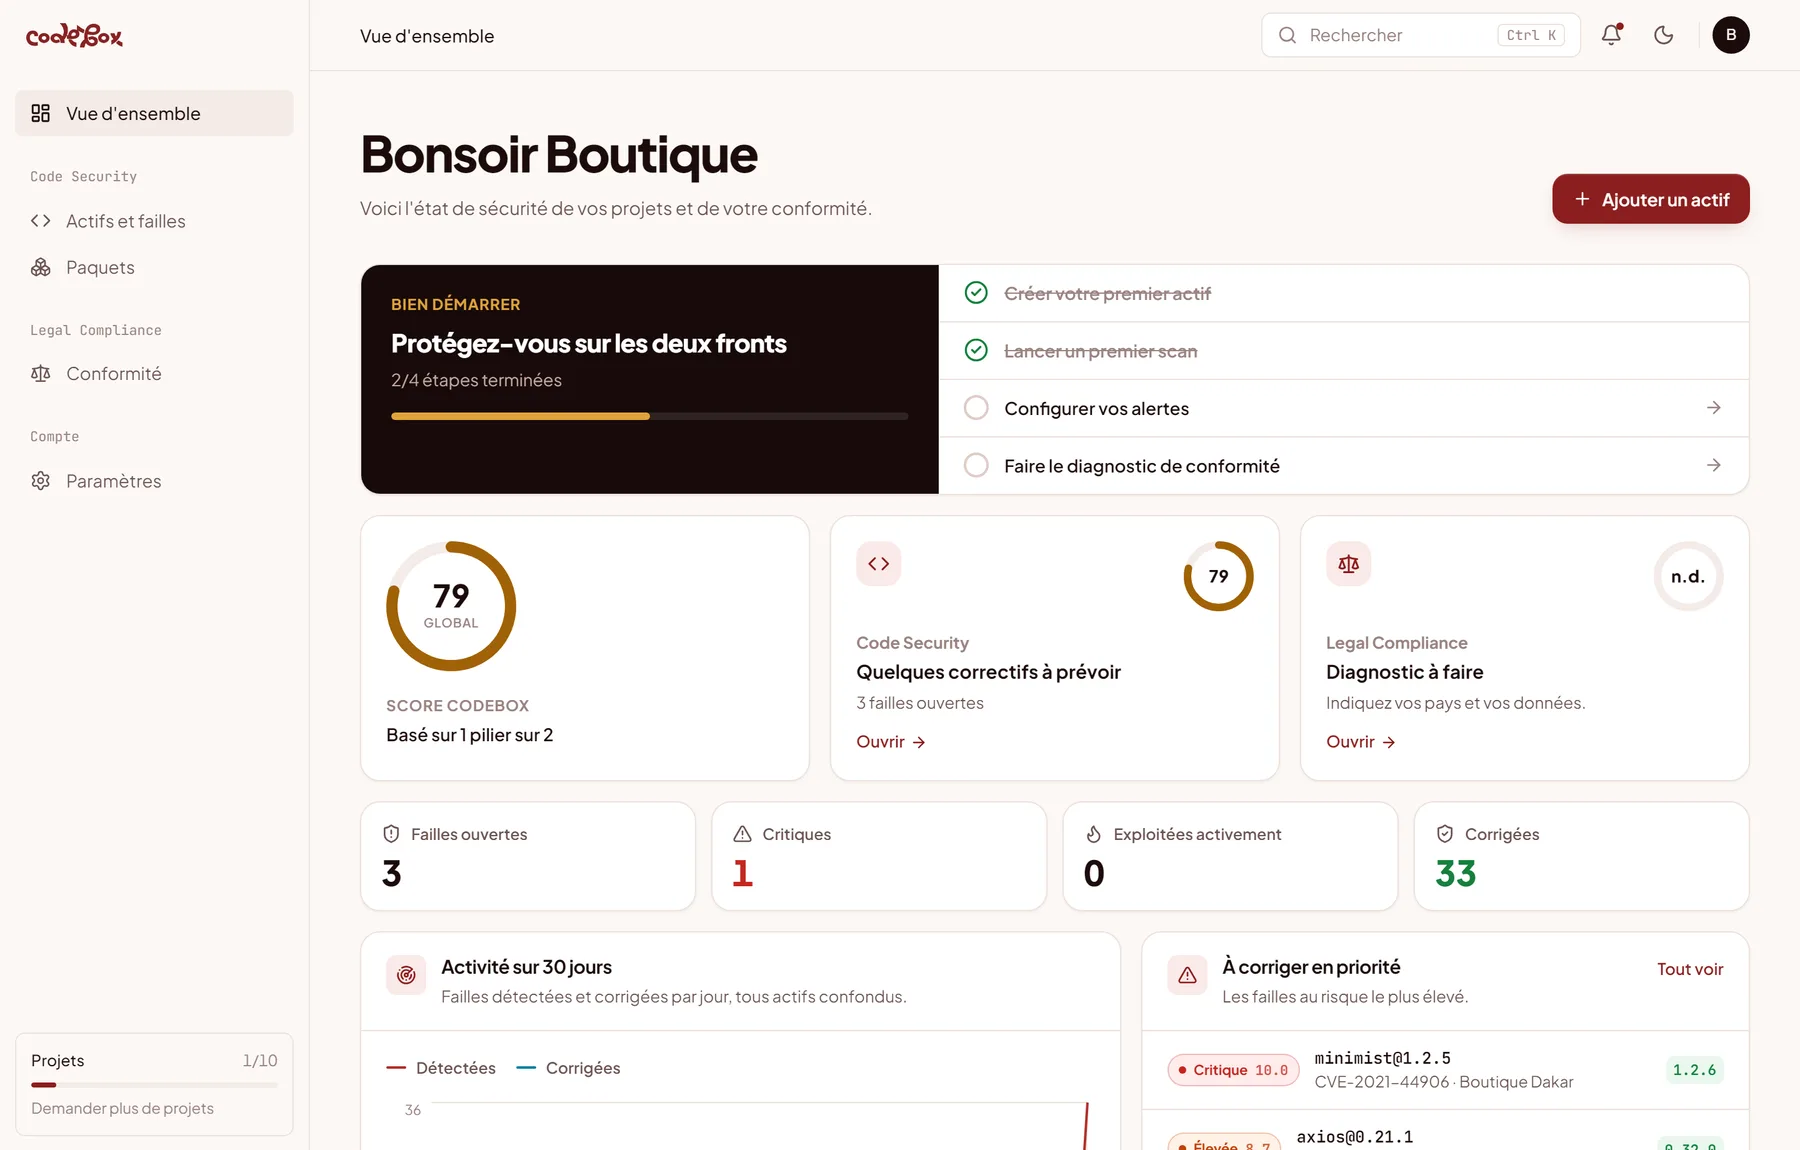
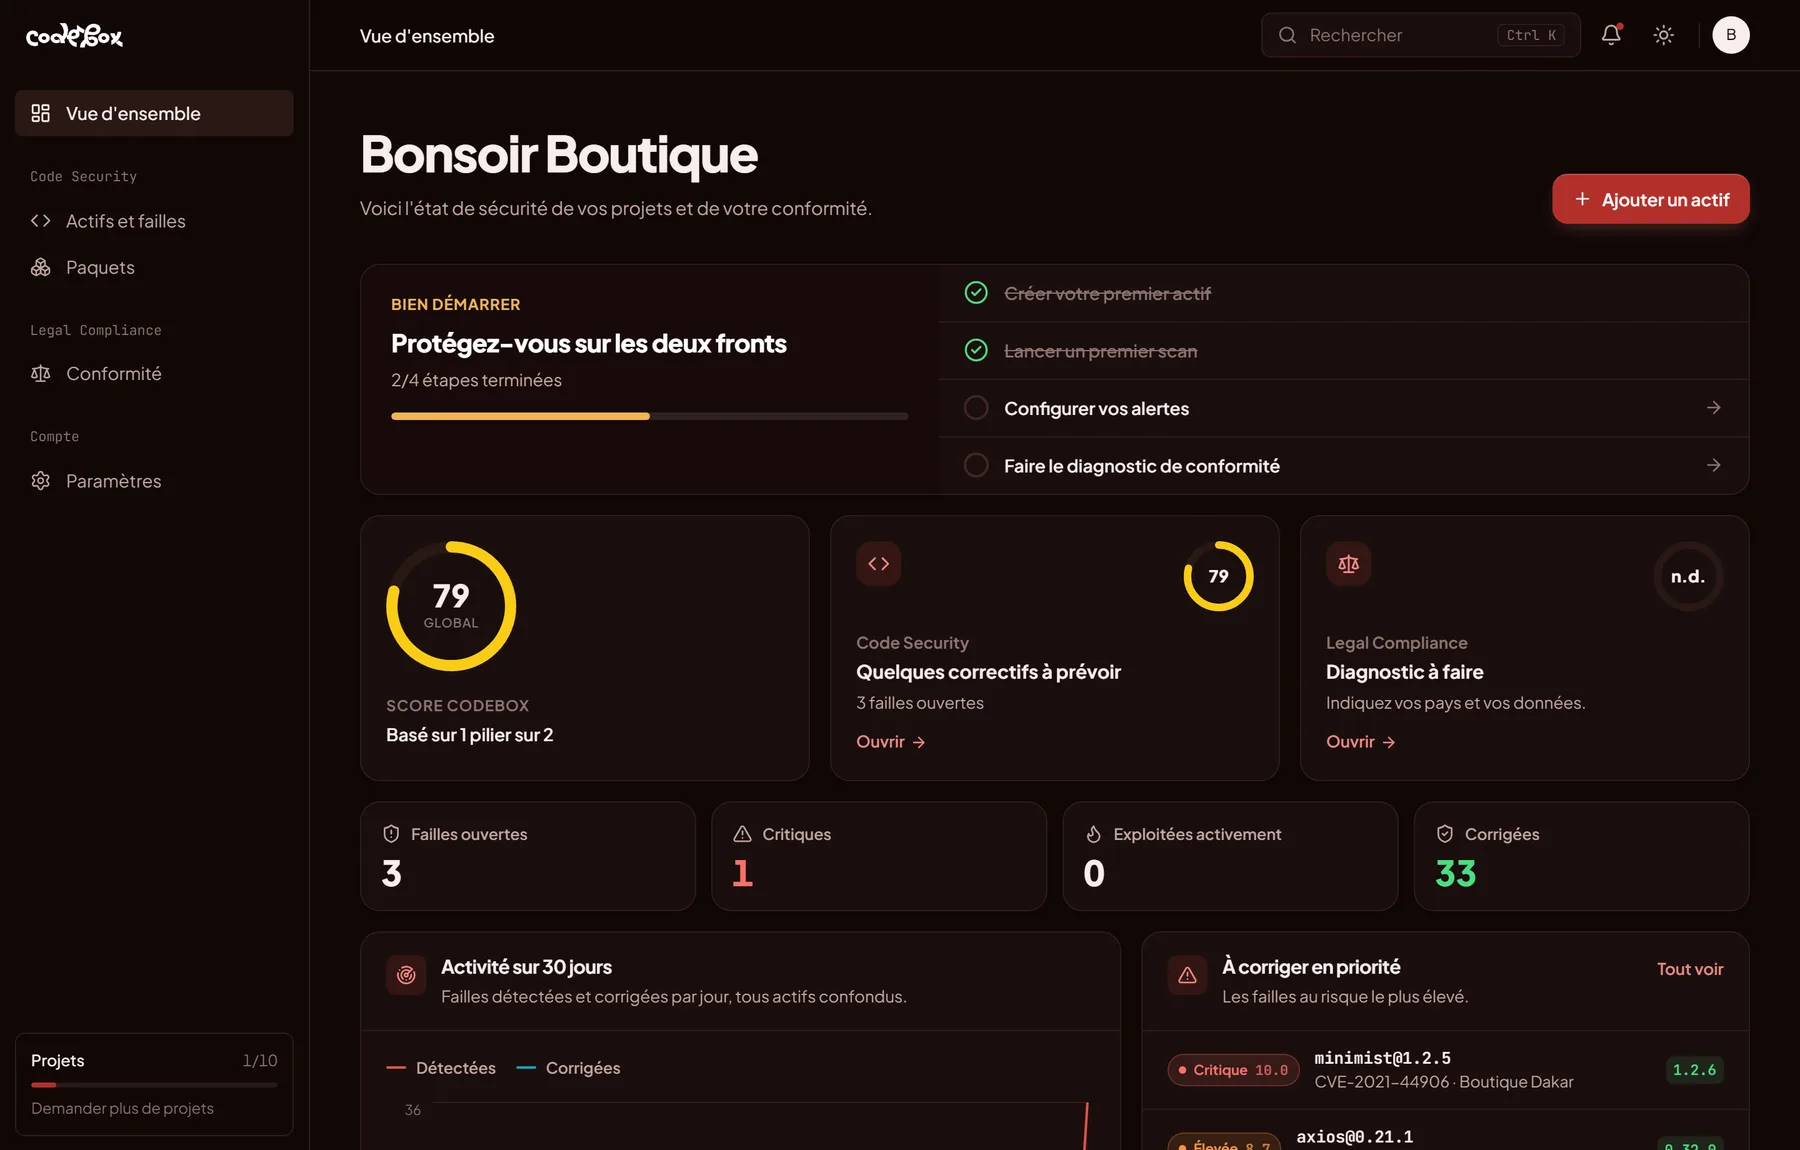
Code Security
Sachez quoi corriger, et dans quel ordre.
Les outils classiques noient les équipes sous les alertes. CodeBox croise la gravité, la probabilité d'exploitation et l'exploitation réelle pour vous montrer les vraies urgences.
Un score de risque réel, pas seulement une gravité théorique
Une faille notée 9,8 que personne n'exploite peut attendre. Une faille moyenne déjà exploitée sur Internet, non.
Injection SQL, sans authentification
Parmi les failles les plus ciblées
Aucune campagne connue à ce jour
Expliqué en français
Chaque faille est résumée par l'IA avec les étapes de correction adaptées à votre écosystème.
axios à jour vers 0.21.2 : une expression régulière permet de bloquer votre serveur avec une requête piégée.Surveillance continue
Votre dernier inventaire est réanalysé chaque nuit. Une faille publiée demain sur une version que vous utilisez déclenche une alerte.
Alertes là où vous êtes
Signature HMAC SHA-256 pour vérifier chaque webhook.
Bloquez la CI
Faites échouer un pipeline dès qu'une faille critique est ouverte.
$ codebox scan --fail-on criticalComment ça marche
Votre premier diagnostic en moins de deux minutes.
Aucune installation, aucun agent sur vos serveurs : une commande dans votre projet suffit.
1.Votre projet
Créez un actif, copiez la commande.
package-lock.jsoncomposer.lock2.Le CLI lit les versions
Noms et versions, rien d'autre.
lodash 4.17.15axios 0.21.03.CodeBox croise les sources
Triées par risque réel.
OSV.devCISA KEVEPSS4.Vous êtes alerté
Chaque nuit, à chaque nouvelle faille.
EmailDiscordWebhook
Legal Compliance
La loi sur les données, pays par pays.
Sénégal, Côte d'Ivoire, Nigeria, Kenya, Union européenne… Chaque pays a son autorité, ses formalités et ses délais. CodeBox les rassemble et génère votre checklist.
- Fiches par pays : texte de référence, autorité, formalités, transferts et sanctions
- Checklist personnalisée selon vos pays, vos données et votre hébergement
- Lien direct avec Code Security : une faille ouverte est un risque juridique
Informations à visée pédagogique, vérifiées le 3 oct. 2026. Elles ne remplacent pas l'avis d'un avocat.
Loi sur la protection des données à caractère personnel
Loi n° 2008-12 du 25 janvier 2008 et décret d'application n° 2008-721
CDP, Commission de Protection des Données Personnelles
Pas de délai chiffré
Transfert vers un pays assurant un niveau de protection adéquat : autorisé, sous réserve d'en informer la CDP au préalable (art. 49). Vers un pays non adéquat : cas limités (consentement exprès pour un transfert ponctuel non massif, sauvegarde d'intérêts vitaux, intérêt public, constatation/exercice de droits en justice, exécution d'un contrat — art. 50), ou autorisation de la CDP si le responsable offre des garanties suffisantes (art. 51).
Confiance et confidentialité
Vos données restent les vôtres.
Une plateforme de sécurité doit appliquer ce qu'elle recommande. Voici, ligne par ligne, tout ce que le CLI envoie.
- src/paiement.tsjamais envoyé
- .envjamais envoyé
- package-lock.jsonnoms + versions
- config/database.phpjamais envoyé
- composer.locknoms + versions
- storage/clients.csvjamais envoyé
- Jamais votre code
- Tokens hachés
- Mode --dry-run
- Export et suppression
{
  "asset_token": "cb_••••••••",
  "source": "codebox-cli@0.8.0",
  "components": [
    { "ecosystem": "npm", "name": "lodash", "version": "4.17.20" },
    { "ecosystem": "composer", "name": "guzzlehttp/guzzle", "version": "7.4.1" }
  ]
}
Feuille de route
Construit en public, avec ses utilisateurs.
Voici honnêtement ce qui fonctionne aujourd'hui et ce qui arrive. Vos retours décident de l'ordre.
Disponible
8 éléments
- Scan CLI et surveillance quotidienne
- Serveurs Linux et images Docker
- Priorisation CVSS, EPSS, CISA KEV
- Alertes email, Discord et webhook signé
- Fiches pays et diagnostic de conformité
- Rapport PDF à remettre à vos clients
- Double authentification et journal d'activité
- Offre Pro payable par Mobile Money
En cours
2 éléments
- Équipes, organisations et rôles
- Vérification des fiches pays restantes
Prévu
5 éléments
- Veille réglementaire automatique
- Alertes WhatsApp
- Action GitHub officielle
- Analyse des Dockerfile et fichiers de configuration
- Vue agrégée pour les CSIRT
Questions fréquentes
Tout ce que vous voulez savoir avant de commencer.
Une autre question ? Écrivez-nous à contact@nealix.org.
Sécurisez votre premier projet en deux minutes.
Sans carte bancaire, sans installation sur vos serveurs, sans envoyer votre code.